2026年09月30日
はじめに
「御社のセキュリティ対策は★(星)いくつですか」——取引先からそう問われる日が、やがて来るかもしれない。経済産業省および内閣官房国家サイバー統括室が整備を進める「サプライチェーン強化に向けたセキュリティ対策評価制度(以下、SCS評価制度)」は、2026年度末頃の制度開始を予定しており、企業のセキュリティ対策状況を「★」の数で段階的に「見える化」する仕組みである(※1)。
制度開始を控え、関心は急速に高まっている。取引先から対応を求められる可能性が指摘され、早期の取得を促す動きも出始めた。もっとも、本制度はあくまで任意であり、★の取得が制度上義務づけられるわけではない。あたかも制度が強制力を持つかのように装って取得を急がせる不適切な勧誘には、経済産業省も注意喚起を発している(※2)。過度な不安も、「取ればよい」という短絡も、いずれも実態を見誤らせかねない。
そこで本稿は、まずこの過熱から一歩引くところから始めたい。SCS評価制度は、事業者を優劣で競わせる「格付け」ではなく、対策状況を共通の基準で可視化し、サプライチェーン全体の底上げを図る仕組みである。これを踏まえ、企業経営に携わる方々やセキュリティ戦略の立案・策定を担う方々に向けて、本稿では二つの問いを立てたい。すなわち、「★は取引の"参入資格"になるのか」、そして「★さえ取得すれば、それで安泰なのか」である。
結論を先取りすれば、★は今後、取引先を選定する際の確認項目として重みを増していく可能性が高い。しかし、より重要なのは第二の問いである。継続的な取引とセキュリティ水準の維持を左右するのは、★という評価結果そのものではなく、それを支える組織体制・人材・運用プロセスの整備にほかならない。
SCS評価制度の全体像
議論の前提として、制度の骨格を簡潔に確認しておく(制度の詳細は既刊レポートを参照されたい(※3))。
SCS評価制度は、企業のセキュリティ対策状況を共通の基準で評価・可視化する仕組みである。共通の評価基準を用いることで、発注側は取引先の対策状況を確認しやすくなり、受注側も自社の取り組みを示しやすくなる。
具体的には、2社間の取引契約等において、委託元が委託先に求める段階(★)を示し、その対策の実施を促すとともに、実施状況を確認することが想定されている。制度上の段階は★1から★5までが想定されており、このうちSCS評価制度で新たに整備されるのは★3・★4である。その位置づけと評価方法は図表1のとおりである。
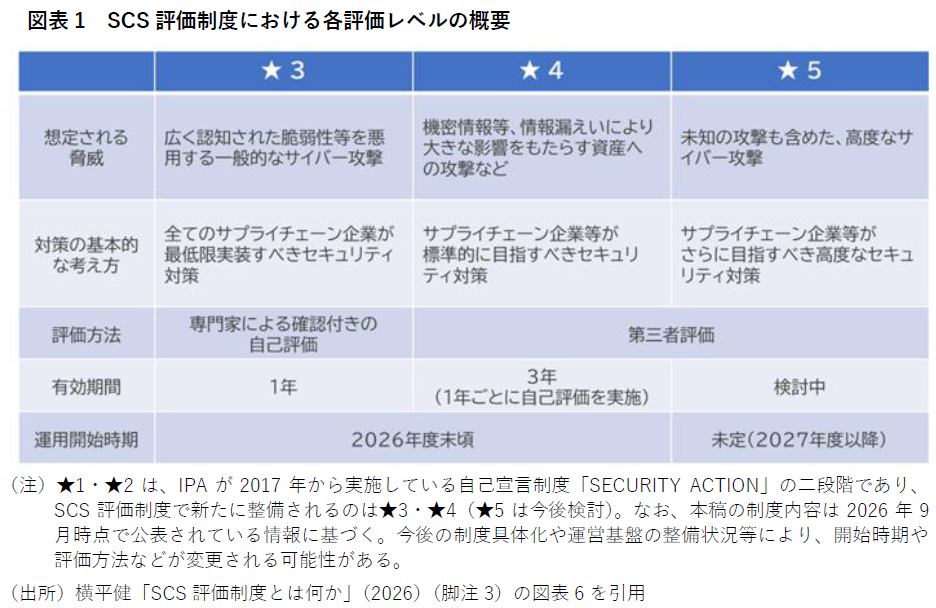
ここで着目すべきは、★3・★4が「一度取得すれば終わり」ではない点である。図表1に示すとおり、いずれの段階にも有効期間が設けられ、定期的な再評価や自己評価の報告が想定されている。この事実こそが、本稿の後段で論じる「体制」の重要性に直結する。
★は"参入資格"になるのか?
第一の問い、「★は取引の参入資格になるのか」から考えたい。
結論として、制度が普及すれば、★が取引先を選定する際の確認項目の一つとして活用される場面が増える可能性が高い。SCS評価制度は、2社間の取引契約等において、委託元が委託先に適切な段階(★)を提示し、実施状況を確認する運用を想定している。発注側が取引の開始や継続の条件として★を求める場面は、自然に増えていくと考えられる。かつてプライバシーマークやISMS認証が、多くの取引や入札の事実上の要件とされる場面が増えていった経緯を思い起こせば、★も同じ道をたどる可能性は十分にある。
ただし、ここで一点、留意しておきたいことがある。発注側にとって★は、取引相手を見極める際の「入口」にあたる。★は今後、参入に際して求められる条件の一つとなる可能性があるが、それだけで取引の継続が保証されるものではない。サイバーセキュリティの観点から発注側が最終的に信頼を寄せるのは、★の背後にある対策の実態であり、日々の運用の証跡であり、いざという時のインシデント対応力である。
これらの点は、企業を対象とした調査結果からもうかがえる。IPAが全国の中小企業を対象に実施した調査(※4)は、取引に先立って発注元から情報セキュリティ対策——秘密保持契約や認証取得など——を求められた経験のある企業に対し、その対策を行ったことが取引につながった大きな要因だと思うかを尋ねている。回答割合は、認証の取得状況や体制の整備状況によって差が見られる(図表2)。
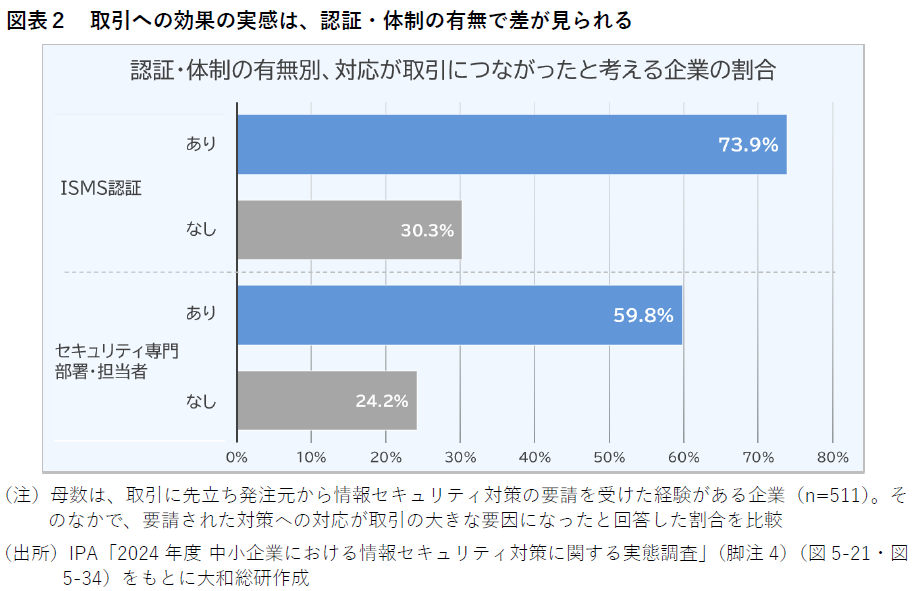
ISMSを取得済みの企業では、対応が取引につながったと考える割合が73.9%に上るのに対し、未取得の企業では30.3%にとどまる。セキュリティの専門部署・担当者を置く企業(59.8%)と、置いていない(組織的な対応を行っていない)企業(24.2%)との間にも、同様の差が見られる。認証を取得している企業や体制を整えている企業では、セキュリティ対策が取引につながったと認識する割合が高い。
同調査も、第三者評価制度の取得を取引上のメリットがある対策と位置づけるとともに、セキュリティ体制の整備についても同じくメリットがあると結論づけている。企業間取引の中で自社の信頼を示す企業にとって、★の取得とそれを支える体制の双方が意味を持つのである。
★は今後、取引相手を判断する「入口」としての重みを増していく可能性は高い。しかし、その先で問われるのは、★を支える対策の実態である。
なぜ「取って終わり」にできないのか——制度が求める"継続運用"
ここで第二の問い、「★さえ取得すれば安泰なのか」に移る。
取得して終わり、と考えたくなるかもしれない。だが、制度設計の観点からも、そうとは言い切れない。先に触れたとおり、SCS評価制度の★3・★4には有効期間が設けられ、定期的な再評価や自己評価の報告が求められる。★は一度掲げれば恒久的に有効な看板ではなく、対策を継続していることを定期的に示すことで、初めて維持できるものである。
SCS評価制度が問うのは、評価を受ける際に一時的に体裁を整える能力ではない。求められるのは、セキュリティ対策が日々の業務の中で実際に運用され、その証跡が積み重なっているという実態である。担当者を明確にし、方針・手順を定め、それに沿って運用を回し、記録を残す——こうした地道な営みは、一夜漬けで作れるものではない。
したがって、経営が向き合うべき論点も変わってくる。「★を取得できるか」ではなく、「★を維持し続けられるか」。言い換えれば、「その運用を、誰が、どのように回し続けるのか」という体制の問題である。
では、その体制を支える人員は、実際のところどれだけ確保されているのだろうか。その実態を、企業の人員体制に関するデータから確認したい。
"一人情シス"に依存しない体制をどうつくるか
ここで直視すべきは、多くの企業でセキュリティを担う人員が、必ずしも潤沢ではないという現実である。
その象徴が、いわゆる「一人情シス」である。これは、情報システムの企画から導入、運用、セキュリティ対応までを、一人の担当者が担う状態を指す。以下の調査は「一人情シス」の企業数を直接示すものではないが、セキュリティを専任で担う体制が限られている実態を示している。IPAによれば、情報セキュリティの専門部署や専任担当者を置く企業の割合は、従業員100名以下で14.8%、101名以上でも34.6%にとどまる(図表3)。一定の規模を持つ企業であっても、専門の体制を備えているのは3社に1社程度にすぎず、多くは兼任、あるいは各自の対応に委ねているのが実態である。
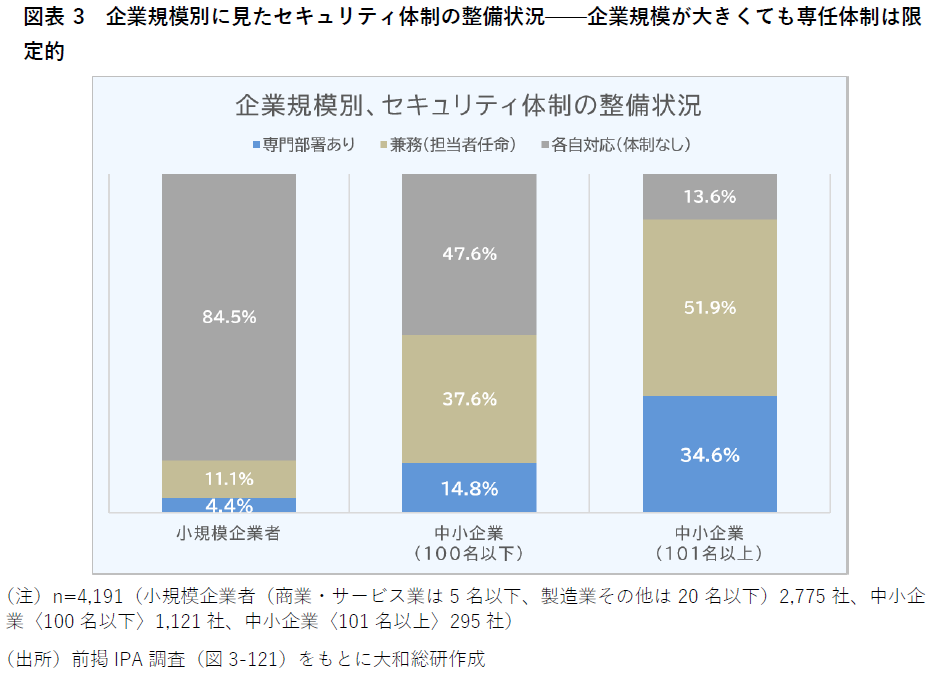
こうした体制は、SCS評価制度が求める「継続運用」を支えるうえで課題を抱える。担当者が限られれば、対策や設定は特定の個人に依存しやすく、その担当者の退職・休職によって運用の継続が難しくなるおそれがある。複数の視点で確認する仕組みが十分でなければ、設定の不備や対応漏れを見落とす可能性もある。制度への対応に必要な日々の運用と証跡の積み重ねを支えるには、社内の役割分担や外部専門家の活用など、特定の担当者だけに依存しない仕組みが求められる。
だからこそ、SCS評価制度への対応を、単なる★取得の作業として捉えるだけでは不十分である。制度への対応を、自社のセキュリティ体制そのものを見直す契機とする必要がある。
その必要性は、インシデントがもたらす損失からも明らかである。IPAの調査では、被害総額は平均で約73万円だが、100万円以上の被害を受けた企業が9.4%、最大では1億円に達する。復旧期間も平均5.8日に対し、最長では360日を要した企業がある。平均値の背後にある分布の広がりこそが、この問題の本質を示している。さらに、被害を受けた企業の約7割が、自社にとどまらず取引先にも影響が及んだと回答している。近年の上場企業を対象とした民間調査でも、年間の被害総額が1億円以上に達した企業が初めて1割を超えた(※5)(図表4)。
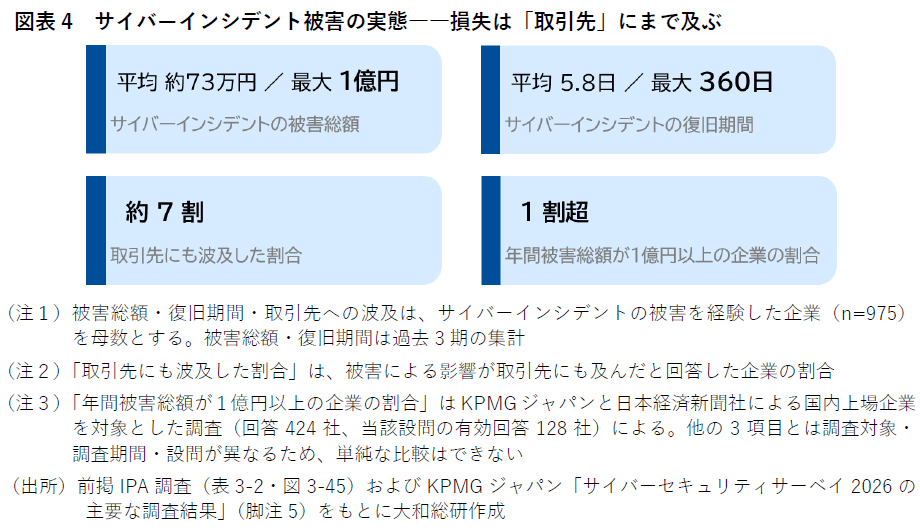
こうした損失に至る前に、平時のうちに対策を打っておくことが肝要である。平時であれば余裕を持って整えられたはずの体制も、混乱のさなかで慌てて作るのは容易ではない。損失に加え、復旧や説明対応、さらには体制を立て直す負担を考えれば、平時から計画的に体制を整備することの意義は大きい。SCS評価制度への対応はその一歩を踏み出す格好の機会となる。
おわりに
本稿では、SCS評価制度をめぐる二つの問いについて考えてきた。★は今後、取引相手を判断する「入口」としての重みを増していくだろう。一方で、★の取得だけで信頼が保証されるわけではない。重要なのは、その背後にある対策を継続し、★を維持できる組織体制・人材・運用プロセスである。
SCS評価制度への対応は、目前の★取得にとどまらず、自社の「守る力」を組織に根づかせる取り組みとして捉えるべきである。体制の整備には時間を要するからこそ、制度開始を待たず、自社の現状と課題を把握するところから着手する意味がある。
もっとも、自社だけで現状を的確に把握し、あるべき体制を描くことは、必ずしも容易ではない。自社だけでの対応が難しい場合には、必要に応じて外部の専門家を活用することも選択肢となる(※6)。
「御社のセキュリティ対策は★いくつですか」——その問いに、自信を持って答えられる企業であるために。いまこそ、★の先を見据えた備えを始めたい。
(※1)経済産業省 サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針
(※2)経済産業省 サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起
(※3)横平健 SCS評価制度とは何か
(大和総研レポート、2026年6月2日)
(※4)IPA 2024年度 中小企業における情報セキュリティ対策に関する実態調査-報告書-
(※5)KPMGジャパン 「サイバーセキュリティサーベイ2026」の主要な調査結果を発表
(※6)大和総研では、SCS評価制度への対応に関する現状把握から改善計画の策定、対策の実行等を伴走支援するサービスを提供している。詳細は当社ウェブサイト
を参照。
このコンテンツの著作権は、株式会社大和総研に帰属します。著作権法上、転載、翻案、翻訳、要約等は、大和総研の許諾が必要です。大和総研の許諾がない転載、翻案、翻訳、要約、および法令に従わない引用等は、違法行為です。著作権侵害等の行為には、法的手続きを行うこともあります。また、掲載されている執筆者の所属・肩書きは現時点のものとなります。
執筆者のおすすめレポート
同じカテゴリの最新レポート
-
AIエージェント時代、企業はAIコストとどう向き合うべきか
“FinOps for AI” でコスト管理と事業価値の評価に取り組む
2026年09月18日
-
AIエージェントは人々の生活をどう変えていくのか(後編)
エージェンティック・ファイナンスの現在と将来展望
2026年09月03日
-
AI×ブロックチェーンが拓くエージェント経済
AIエージェントが金融市場に参加する日 〜Agentic AI時代を支える注目技術〜
2026年08月24日